BYD Shark 6 gehackt: Sicherheitsanalyse deckt Risiken vernetzter Fahrzeuge auf
 Auto-News
Der BYD Shark 6 steht im Fokus von IT-Sicherheitsanalysen zu vernetzten Fahrzeugen.
Schwachstellen im Infotainment des BYD Shark 6
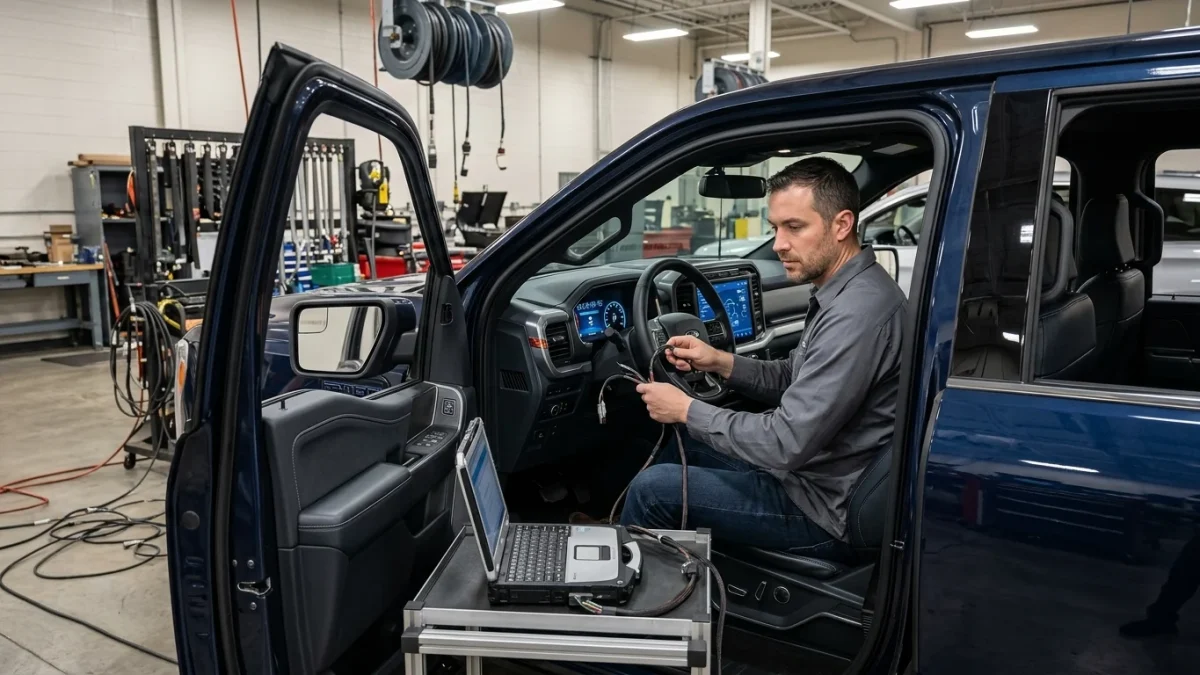
Sicherheitsexperten haben demonstriert, wie anfällig moderne Plug-in-Hybride gegen Angriffe über drahtlose Schnittstellen und Bordsysteme sein können. Im Zentrum der aktuellen Untersuchungen steht der Pickup BYD Shark 6, dessen vernetzte Bordelektronik potenzielle Angriffsvektoren bietet.
Moderne Fahrzeuge fungieren heute als rollende Rechenzentren mit ständiger Internetverbindung. Wenn Schnittstellen zwischen Unterhaltungselektronik und Fahrzeugsteuerung nicht strikt isoliert sind, entstehen erhebliche Sicherheitsrisiken für Fahrer und Insassen.
Zugriff auf Fahrzeugfunktionen über Software-Lücken
Bei Sicherheitsanalysen vernetzter Fahrzeuge wie dem Shark 6 konzentrieren sich Penetrationstester meist auf das Infotainmentsystem und Mobilfunkmodule. Über Schwachstellen in diesen Komponenten gelingt es Forschern immer wieder, Diagnosedaten abzugreifen oder unerlaubte Steuerbefehle einzuspeisen.
Besonders kritisch wird es, wenn Angreifer über das Android-basierte Multimediasystem auf den internen CAN-Bus des Fahrzeugs zugreifen können. In solchen Fällen lassen sich Funktionen wie die Zentralverriegelung, Klimatisierung oder im Extremfall Fahrassistenzsysteme manipulieren.
Wachsende Angriffsfläche bei vernetzten Autos
Der Fall verdeutlicht den zunehmenden Druck auf Automobilhersteller, Cybersecurity nach strengen Standards wie ISO/SAE 21434 umzusetzen. Mit jedem Over-the-Air-Update (OTA) und jeder neuen App-Integration steigt die Komplexität des Gesamtsystems drastisch an.
Für Autobauer bedeutet dies, dass Software-Architekturen kontinuierlich überwacht und Schwachstellen über zeitnahe Sicherheits-Patches geschlossen werden müssen, bevor sie von Cyberkriminellen ausgenutzt werden.
Diese Quelle bei Google bevorzugen